


Ψεύτικες ειδοποιήσεις απομαγνητοφώνησης κλήσεων και κακόβουλα αρχεία SVG χρησιμοποιούνται για την υποκλοπή εταιρικών διαπιστευτηρίων
Μια καθημερινή και φαινομενικά αθώα εταιρική διαδικασία αξιοποιούν κυβερνοεγκληματίες σε νέα, εκτεταμένη εκστρατεία phishing, μετατρέποντας τις αυτοματοποιημένες απομαγνητοφωνήσεις φωνητικών μηνυμάτων σε «δόλωμα» για την υποκλοπή διαπιστευτηρίων.
Την εκστρατεία εντόπισαν οι ερευνητές της Check Point, καταγράφοντας, από τις 17 έως τις 31 Αυγούστου, περισσότερα από 58.000 emails που στόχευσαν πάνω από 7.800 οργανισμούς. Σύμφωνα με τα στοιχεία της εταιρείας κυβερνοασφάλειας, χρησιμοποιήθηκαν περισσότερες από 38.400 πλαστογραφημένες διευθύνσεις αποστολέων και πάνω από 9.300 παραποιημένα domains.
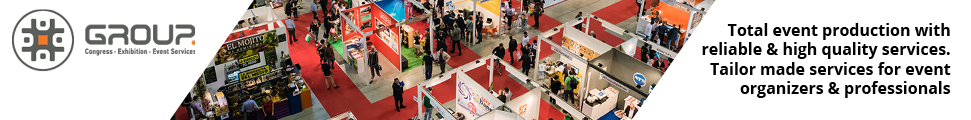
Η αποτελεσματικότητα της επίθεσης βασίζεται σε μεγάλο βαθμό στην εξοικείωση των εργαζομένων με τις αυτοματοποιημένες ειδοποιήσεις που αποτελούν πλέον μέρος της καθημερινής εταιρικής επικοινωνίας. Τα μηνύματα είναι λιτά, έχουν μορφοποίηση που παραπέμπει σε αυτοματοποιημένο σύστημα και δεν περιλαμβάνουν στοιχεία που θα προκαλούσαν εύκολα υποψίες.
Οι γραμμές θέματος ακολουθούν συγκεκριμένο μοτίβο: αρχίζουν με τη φράση «Automated transcript» και συνεχίζουν με έναν μερικώς καλυμμένο αριθμό τηλεφώνου και έναν τυχαίο κωδικό παρακολούθησης. Ακόμη πιο πειστικό κάνει το μήνυμα το γεγονός ότι ως αποστολέας εμφανίζεται το domain του ίδιου του παραλήπτη, δημιουργώντας την εντύπωση μιας εσωτερικής εταιρικής ειδοποίησης.
Πώς λειτουργεί η επίθεση
Το κρίσιμο στοιχείο βρίσκεται στο συνημμένο αρχείο.
Το email περιλαμβάνει ένα αρχείο που εμφανίζεται ως καταγραφή κλήσης, με ονομασίες όπως «▷ ——— 001min 09sec_….svg». Στην πραγματικότητα πρόκειται για αρχείο διανυσματικών γραφικών SVG, το οποίο περιέχει ενσωματωμένο script.
Μόλις ο χρήστης ανοίξει το αρχείο, το script τον ανακατευθύνει σε σελίδα phishing, όπου επιχειρείται η υποκλοπή των διαπιστευτηρίων του.
Όπως διαπίστωσαν οι ερευνητές της Check Point, η επίθεση γίνεται ακόμη πιο πειστική επειδή η διεύθυνση email του θύματος είναι ήδη κωδικοποιημένη στο URL. Έτσι, η ψεύτικη φόρμα σύνδεσης μπορεί να εμφανίζεται με προσυμπληρωμένο το email του χρήστη, περιορίζοντας τα βήματα που απαιτούνται και δημιουργώντας την αίσθηση ότι πρόκειται για πραγματική εταιρική διαδικασία.
Παράλληλα, δεν υπάρχει ένας εμφανής κακόβουλος σύνδεσμος μέσα στο αρχικό μήνυμα τον οποίο ο παραλήπτης θα μπορούσε να ελέγξει πριν ανοίξει το συνημμένο. Η ανακατεύθυνση ενεργοποιείται στη συσκευή του χρήστη μετά το άνοιγμα του SVG.
Σε εκστρατείες αυτού του τύπου, το Check Point Email Security αξιολογεί το πλαστογραφημένο domain του αποστολέα, το πρόσχημα της αυτοματοποιημένης απομαγνητοφώνησης, το ύποπτο συνημμένο SVG, τη συμπεριφορά της ενσωματωμένης ανακατεύθυνσης και τη σελίδα υποκλοπής διαπιστευτηρίων. Συσχετίζοντας αυτές τις ενδείξεις, μπορεί να αποτρέψει την παράδοση του μηνύματος, να θέσει σε καραντίνα κακόβουλα συνημμένα και να αποκλείσει την πρόσβαση σε ιστοσελίδες phishing, εάν η επίθεση συνεχιστεί μέσω του προγράμματος περιήγησης.
Γιατί τα SVG γίνονται μέρος της παγίδας
Ένα από τα χαρακτηριστικά της συγκεκριμένης εκστρατείας είναι η επιλογή του τύπου του συνημμένου. Αντί για ένα παραδοσιακό εκτελέσιμο αρχείο ή ένα έγγραφο με ενεργοποιημένες μακροεντολές, χρησιμοποιείται SVG, ένας τύπος αρχείου που μπορεί να εκληφθεί ως απλό γραφικό.
Στη συγκεκριμένη περίπτωση, όμως, λειτουργεί ως ενεργό περιεχόμενο: το ενσωματωμένο script ενεργοποιεί την ανακατεύθυνση προς τη σελίδα υποκλοπής διαπιστευτηρίων.
Ο συνδυασμός πλαστογραφημένου αποστολέα, οικείας θεματολογίας, ασυνήθιστου κακόβουλου συνημμένου και ανακατεύθυνσης που ενεργοποιείται μόνο μετά το άνοιγμα του αρχείου δυσκολεύει τον άμεσο εντοπισμό της επίθεσης. Σύμφωνα με την Check Point, η συγκεκριμένη τεχνική αναδεικνύει τα όρια μηχανισμών άμυνας που στηρίζονται κυρίως στη φήμη του αποστολέα, σε ήδη γνωστούς κακόβουλους συνδέσμους ή στον εντοπισμό προφανώς επικίνδυνων τύπων αρχείων.
Από τους εργαζομένους στα AI agents
Η συγκεκριμένη επίθεση αποκτά μία ακόμη διάσταση καθώς οι επιχειρήσεις ενσωματώνουν όλο και περισσότερο αυτοματοποιημένα εργαλεία και AI agents στις καθημερινές ροές εργασίας τους.
Τα συστήματα αυτά μπορούν να αναλαμβάνουν λειτουργίες όπως η ταξινόμηση εισερχόμενων emails, η σύνοψη μηνυμάτων, η επεξεργασία συνημμένων και η εκκίνηση επόμενων ενεργειών για λογαριασμό των χρηστών.
Η Check Point επισημαίνει ότι οι τεχνικές κοινωνικής μηχανικής που μέχρι σήμερα σχεδιάζονταν κυρίως για να παραπλανούν εργαζομένους μπορούν να δημιουργήσουν κινδύνους και για τις αυτοματοποιημένες εταιρικές ροές εργασίας.
Ένα AI agent που έχει, για παράδειγμα, άδεια να ανοίγει συνημμένα ή να ακολουθεί συνδέσμους θα μπορούσε να επεξεργαστεί ένα αρχείο που εμφανίζεται ως «call recording», χωρίς να παρεμβάλλεται απαραίτητα η κρίση ενός χρήστη που έχει εκπαιδευτεί να αναγνωρίζει ύποπτα μηνύματα.
Το ζήτημα μεταφέρεται έτσι από την κλασική εκπαίδευση των εργαζομένων σε ένα ευρύτερο μοντέλο εταιρικής ασφάλειας, το οποίο θα πρέπει να περιλαμβάνει και ελέγχους για τις ενέργειες των αυτοματοποιημένων συστημάτων.
Τι πρέπει να προσέχουν οι οργανισμοί
Με βάση τις συστάσεις της Check Point, οι αυτοματοποιημένες ειδοποιήσεις δεν θα πρέπει να αντιμετωπίζονται αυτομάτως ως αξιόπιστες, ιδιαίτερα όταν ένα μήνυμα εμφανίζεται να προέρχεται από το domain του ίδιου του οργανισμού.
Ιδιαίτερη προσοχή χρειάζονται επίσης τα αρχεία SVG, τα οποία θα πρέπει να ελέγχονται ως δυνητικά ενεργό περιεχόμενο και όχι απλώς ως εικόνες.
Στην περίπτωση των AI agents και των αυτοματοποιημένων workflows, κρίσιμο είναι να καθορίζεται εκ των προτέρων σε ποιους τύπους αρχείων και domains μπορούν να έχουν πρόσβαση χωρίς ανθρώπινη επιβεβαίωση. Παράλληλα, οι ενέργειές τους χρειάζεται να καταγράφονται και να ελέγχονται, ιδιαίτερα όταν τα συστήματα διαθέτουν αυξημένα δικαιώματα πρόσβασης.
Η εκστρατεία των ψεύτικων απομαγνητοφωνήσεων δείχνει τελικά μια ευρύτερη μετατόπιση στις τεχνικές phishing: οι επιτιθέμενοι δεν χρειάζεται να δημιουργήσουν κάτι ασυνήθιστο για να τραβήξουν την προσοχή. Μπορούν να εκμεταλλευτούν ακριβώς το αντίθετο: μια διαδικασία τόσο συνηθισμένη ώστε ο χρήστης να μην έχει λόγο να την αμφισβητήσει.

