
Ερευνητές κυβερνοασφάλειας κατάφεραν να αναπτύξουν μια μικροσκοπική συσκευή, κόστους μικρότερου των 100 δολαρίων, η οποία μπορεί να παρέμβει σε κρίσιμα συστήματα ενός Boeing 737. Η εγκατάστασή της απαιτεί λιγότερο από ένα λεπτό και, σύμφωνα με τους ερευνητές, θα μπορούσε υπό συγκεκριμένες συνθήκες να επηρεάσει ακόμη και παραμέτρους που σχετίζονται με την απογείωση, την προσγείωση και την πορεία του αεροσκάφους.
Η επίθεση, που ονομάστηκε «Bus Driver», είναι αποτέλεσμα πολυετούς έρευνας ομάδας του University of California San Diego και του Oberlin College, αναφέρει σε άρθρο της η Kaspersky.
Γιατί είναι τόσο δύσκολο να χακαριστεί ένα αεροσκάφος
Τα σύγχρονα επιβατικά αεροσκάφη διαθέτουν μεγάλο αριθμό υπολογιστικών συστημάτων. Ορισμένα εκτελούν κρίσιμες λειτουργίες, από τον υπολογισμό των παραμέτρων απογείωσης μέχρι τη διαχείριση της ίδιας της πτήσης. Υπάρχει, ωστόσο, μια σημαντική διαφορά σε σχέση με άλλες «έξυπνες» συσκευές: τα κρίσιμα συστήματα ενός αεροσκάφους δεν είναι απευθείας συνδεδεμένα στο διαδίκτυο. Αυτό περιορίζει δραστικά τη δυνατότητα πραγματοποίησης μιας συμβατικής απομακρυσμένης κυβερνοεπίθεσης.
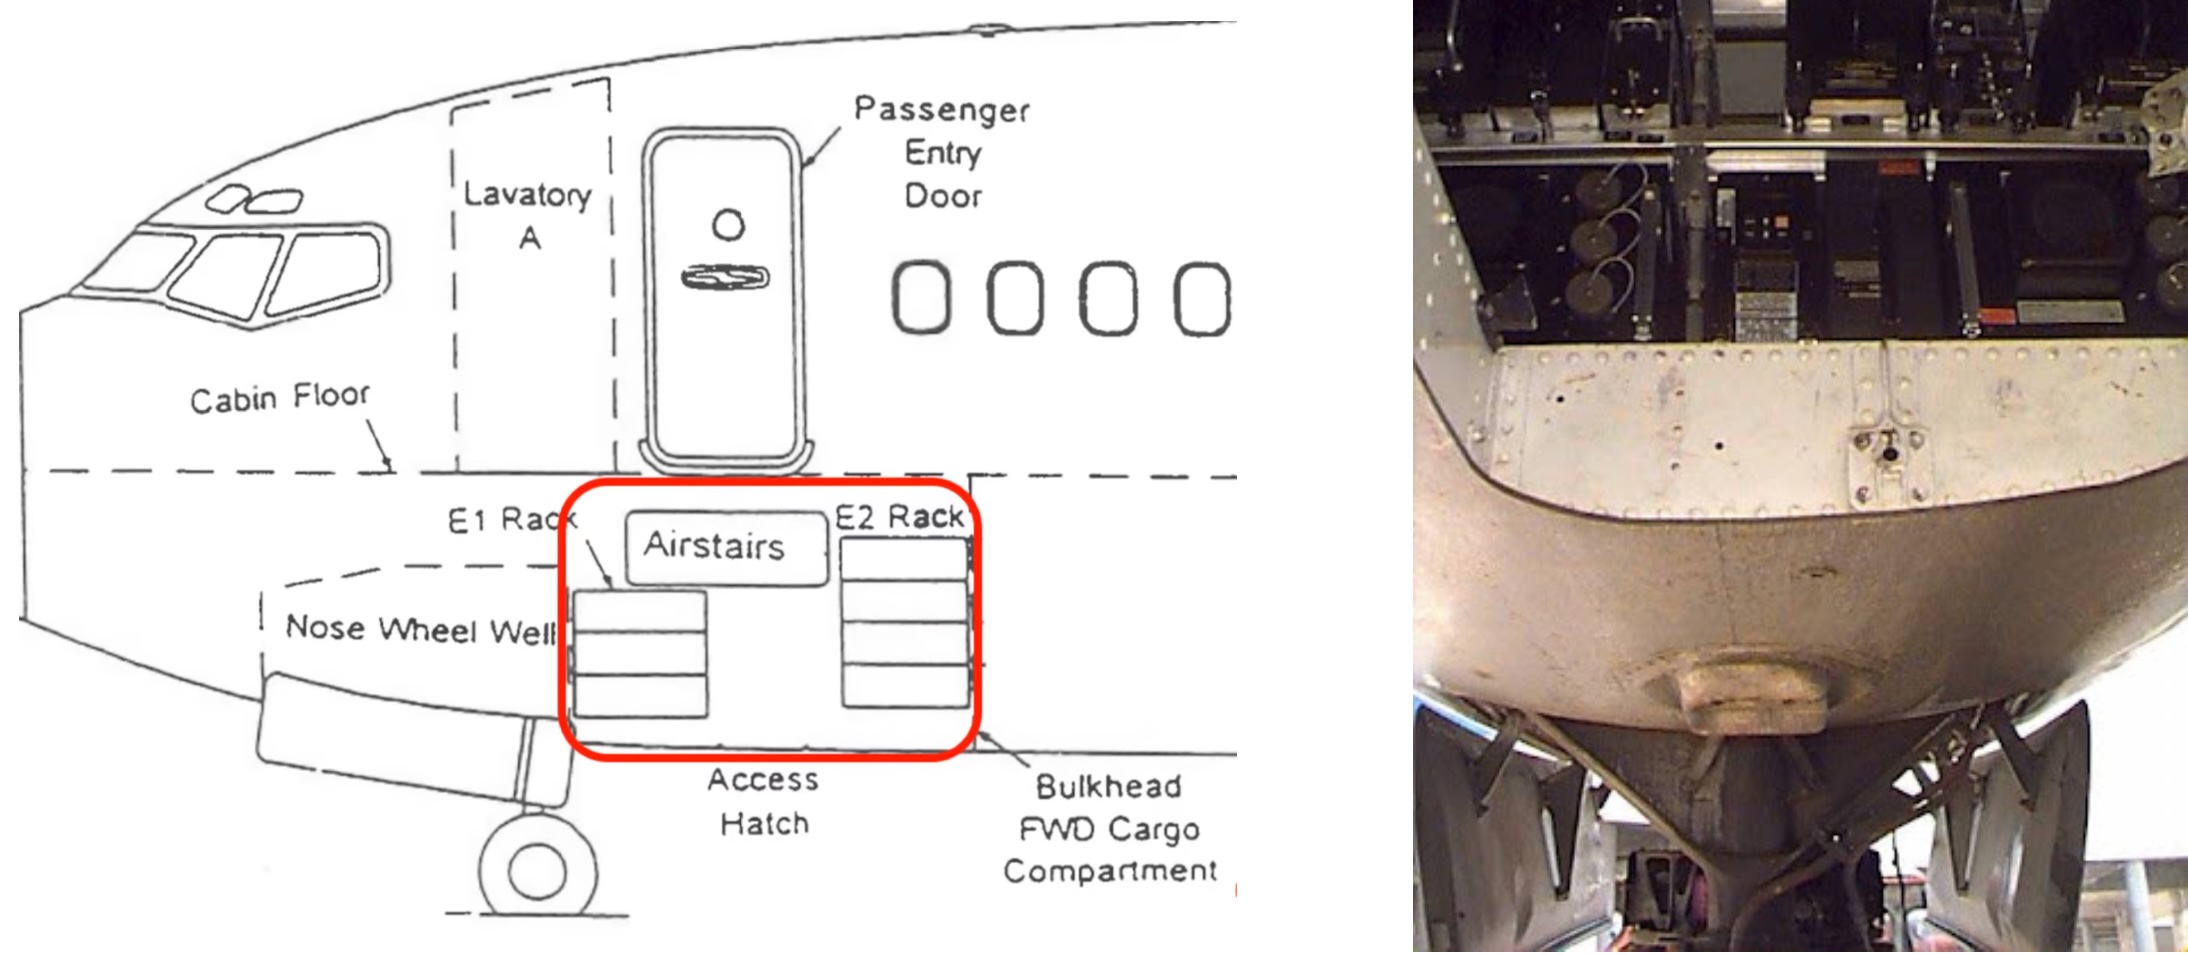
Οι ερευνητές χρειάστηκαν περισσότερο από μία δεκαετία για να αντιμετωπίσουν το συγκεκριμένο πρόβλημα. Η λύση που τελικά διερεύνησαν δεν βασίστηκε στην άμεση παραβίαση του αεροσκάφους μέσω internet, αλλά στη φυσική πρόσβαση στο εσωτερικό δίκτυο επικοινωνίας των avionics. Μελετώντας τα ηλεκτρολογικά διαγράμματα του Boeing 737, εντόπισαν μια θύρα στην περιοχή ηλεκτρονικού εξοπλισμού κάτω από το cockpit, η οποία μπορούσε να προσεγγιστεί από το εξωτερικό του αεροσκάφους μέσω θυρίδας. Η θύρα αυτή συνδέεται με το ARINC 429, ένα data bus μέσω του οποίου επικοινωνούν διαφορετικά συστήματα avionics του αεροσκάφους, μεταξύ των οποίων ο Flight Management Computer (FMC) και το Multifunction Control and Display Unit (MCDU).
Η επίθεση «Bus Driver»
Οι ερευνητές κατασκεύασαν αρχικά ένα εργαστηριακό σύστημα χρησιμοποιώντας μεταχειρισμένα ηλεκτρονικά εξαρτήματα Boeing 737. Στις δοκιμές διαπίστωσαν ότι, εάν διοχέτευαν στο ARINC 429 ηλεκτρικά σήματα ισχυρότερα από εκείνα που ανταλλάσσουν κανονικά τα συστήματα του αεροσκάφους, μπορούσαν να υπερισχύσουν των νόμιμων εντολών και να εισαγάγουν δικά τους δεδομένα.
Στη συνέχεια κατασκεύασαν μια εξαιρετικά μικρή συσκευή που μπορούσε να τοποθετηθεί στην επίμαχη θύρα. Το συνολικό κόστος της ήταν μικρότερο από 100 δολάρια και βασίστηκε σε μεγάλο βαθμό σε εξαρτήματα που διατίθενται εμπορικά: έναν μικρό microcontroller, ηλεκτρονικά κυκλώματα για την επικοινωνία με το data bus και ένα Wi-Fi module. Η εγκατάστασή της, σύμφωνα με τους ερευνητές, μπορεί να πραγματοποιηθεί σε λιγότερο από 60 δευτερόλεπτα.
Η παρουσία Wi-Fi δημιουργεί θεωρητικά και μια ακόμη δυνατότητα: η συσκευή θα μπορούσε να επικοινωνήσει με το ασύρματο δίκτυο του αεροσκάφους, ανοίγοντας τον δρόμο για απομακρυσμένο έλεγχο του εμφυτεύματος. Η ονομασία «Bus Driver» αποτελεί λογοπαίγνιο: το «bus» παραπέμπει τόσο σε όχημα όσο και στο data bus μέσω του οποίου επικοινωνούν τα ηλεκτρονικά συστήματα. Ο επιτιθέμενος παρεμβάλλεται ουσιαστικά σε αυτό το κανάλι και επιχειρεί να αντικαταστήσει τις πραγματικές εντολές με δικές του.
Τι θα μπορούσε να κάνει η συσκευή
Τα αποτελέσματα των δοκιμών είναι το πιο ανησυχητικό μέρος της έρευνας. Με την παρέμβαση στα δεδομένα που ανταλλάσσονται μεταξύ του flight management computer και της μονάδας ελέγχου και απεικόνισης, οι ερευνητές διαπίστωσαν ότι μπορούσαν να επηρεάσουν αρκετές κρίσιμες λειτουργίες. Μία από αυτές αφορά τα δεδομένα που χρησιμοποιούνται για τον υπολογισμό των παραμέτρων απογείωσης και προσγείωσης. Για παράδειγμα, θα μπορούσε να μεταβληθεί το καταγεγραμμένο zero-fuel weight του αεροσκάφους, επηρεάζοντας τον υπολογισμό των απαιτούμενων ταχυτήτων για ασφαλή απογείωση.
Θα μπορούσε επίσης να αλλοιωθεί η τιμή της assumed temperature, την οποία χρησιμοποιούν οι πιλότοι για τον υπολογισμό της απαιτούμενης ώσης των κινητήρων κατά την απογείωση. Λανθασμένα δεδομένα θα μπορούσαν, υπό συγκεκριμένες συνθήκες, να οδηγήσουν σε ανεπαρκή ώση και να δημιουργήσουν σοβαρό κίνδυνο κατά την απογείωση. Αντίστοιχοι κίνδυνοι προκύπτουν από λανθασμένους υπολογισμούς κατά την προσγείωση.
Παρέμβαση ακόμη και στην πορεία του αεροσκάφους
Οι ερευνητές διαπίστωσαν επίσης ότι η συσκευή θα μπορούσε να μεταβάλει τη διαδρομή που ακολουθεί ο αυτόματος πιλότος. Σε μια πτήση μεγάλης διάρκειας, ακόμη και μια μικρή και δύσκολα αντιληπτή απόκλιση μερικών μοιρών θα μπορούσε σταδιακά να οδηγήσει το αεροσκάφος σημαντικά εκτός της προβλεπόμενης πορείας του. Θεωρητικά, μια τέτοια παρέμβαση θα μπορούσε ακόμη και να κατευθύνει ένα αεροσκάφος προς μη εγκεκριμένο ή περιορισμένο εναέριο χώρο.
Οι πιθανότητες, βέβαια, μια τέτοια αλλαγή πορείας να περάσει απαρατήρητη τόσο από το πλήρωμα όσο και από τον έλεγχο εναέριας κυκλοφορίας θεωρούνται πολύ μικρές. Ωστόσο, όπως επισημαίνεται στην έρευνα, τα σοβαρά αεροπορικά συμβάντα συχνά προκύπτουν από συνδυασμό πολλαπλών αστοχιών και ανθρώπινων λαθών.
Η δυνατότητα απόκρυψης των αλλαγών
Ιδιαίτερο ενδιαφέρον παρουσιάζει ένα ακόμη εύρημα: η συσκευή δεν περιορίζεται στη μεταβολή των δεδομένων, αλλά μπορεί να επιχειρήσει να αποκρύψει ορισμένες από αυτές τις αλλαγές από τους πιλότους. Ένας επιτιθέμενος θα μπορούσε, για παράδειγμα, να εισαγάγει διαφορετική διαδρομή στον flight computer και ταυτόχρονα να επηρεάσει τις πληροφορίες που εμφανίζονται στην οθόνη MCDU, ώστε το πλήρωμα να εξακολουθεί να βλέπει την αρχική διαδρομή.
Υπάρχουν, ωστόσο, σημαντικές δικλίδες ασφαλείας. Οι ερευνητές τονίζουν ότι ένα προσεκτικό πλήρωμα θα μπορούσε στις περισσότερες περιπτώσεις να αντιληφθεί την ασυμφωνία, καθώς τα σωστά δεδομένα εξακολουθούν να εμφανίζονται σε άλλα όργανα του cockpit. Επιπλέον, οι πιλότοι μπορούν να απενεργοποιήσουν τον αυτόματο πιλότο και να περάσουν σε χειροκίνητο έλεγχο.
Τι έκανε η Boeing
Οι ερευνητές ενημέρωσαν την Boeing για τα ευρήματά τους ήδη από το 2020 και, σύμφωνα με την Kaspersky, η εταιρεία αντιμετώπισε σοβαρά το ζήτημα. Μεταξύ των λύσεων που πρότεινε η ερευνητική ομάδα ήταν η κατάργηση της ευάλωτης θύρας ή η φυσική σφράγισή της, ώστε να καταστεί αδύνατη η σύνδεση μη εξουσιοδοτημένης συσκευής.
Πιο σύνθετες παρεμβάσεις θα μπορούσαν να περιλαμβάνουν τον επανασχεδιασμό της ηλεκτρικής προστασίας του εσωτερικού data bus, ώστε μια ξένη συσκευή να μην μπορεί να υπερισχύσει των πραγματικών σημάτων, καθώς και την ανάπτυξη μηχανισμών που θα εντοπίζουν αυτού του είδους τις παρεμβάσεις. Σε μεγαλύτερο βάθος χρόνου, οι ερευνητές προτείνουν στην Boeing και γενικότερα στους κατασκευαστές αεροσκαφών την υιοθέτηση κρυπτογραφικής πιστοποίησης (cryptographic authentication) για τα μηνύματα που ανταλλάσσονται μεταξύ των διαφορετικών συστημάτων avionics.
Δεν είναι δημόσια γνωστό ποια ακριβώς διορθωτικά μέτρα έχει εφαρμόσει η Boeing. Σε δήλωσή της προς το Wired, η εταιρεία ανέφερε ότι οι ειδικοί της θεωρούν πως τα πολλαπλά επίπεδα προστασίας που διαθέτει το αεροσκάφος, τόσο στον σχεδιασμό των συστημάτων όσο και στο επιχειρησιακό περιβάλλον, περιορίζουν σημαντικά τη δυνατότητα και τον πραγματικό κίνδυνο μιας τέτοιας επίθεσης.
Πρέπει να ανησυχούν οι επιβάτες;
Παρά τη σοβαρότητα των ευρημάτων, οι ίδιοι οι ερευνητές εξακολουθούν να ταξιδεύουν με Boeing 737. Μάλιστα, για λόγους ασφαλείας επέλεξαν να μη δημοσιοποιήσουν ποια ακριβώς θύρα χρησιμοποίησαν στις δοκιμές τους. Η έρευνα, επομένως, δεν υποστηρίζει ότι κάποιος μπορεί απλώς να «χακάρει» από απόσταση ένα Boeing 737 μέσα σε ένα λεπτό. Αναδεικνύει όμως ένα διαφορετικό και σημαντικό ζήτημα κυβερνοασφάλειας: ακόμη και συστήματα που είναι απομονωμένα από το δημόσιο internet μπορεί να παρουσιάζουν ευπάθειες όταν ένας επιτιθέμενος αποκτήσει φυσική πρόσβαση στα εσωτερικά δίκτυα επικοινωνίας τους.
Και στην περίπτωση των σύγχρονων αεροσκαφών, όπου τα ψηφιακά συστήματα έχουν άμεση σχέση με κρίσιμες λειτουργίες πτήσης, η προστασία αυτών των εσωτερικών διασυνδέσεων αποκτά ιδιαίτερη σημασία.