
Τα browser extensions έχουν γίνει αναπόσπαστο μέρος της καθημερινής πλοήγησης στο διαδίκτυο. Μπλοκάρουν διαφημίσεις, μεταφράζουν ιστοσελίδες, αποθηκεύουν passwords, κατεβάζουν αρχεία ή προσθέτουν νέες λειτουργίες στον browser.
Οι ίδιες άδειες πρόσβασης, όμως, που κάνουν ένα extension χρήσιμο μπορούν να το μετατρέψουν σε ιδιαίτερα αποτελεσματικό εργαλείο στα χέρια κυβερνοεγκληματιών, αναφέρει η Kaspersky.
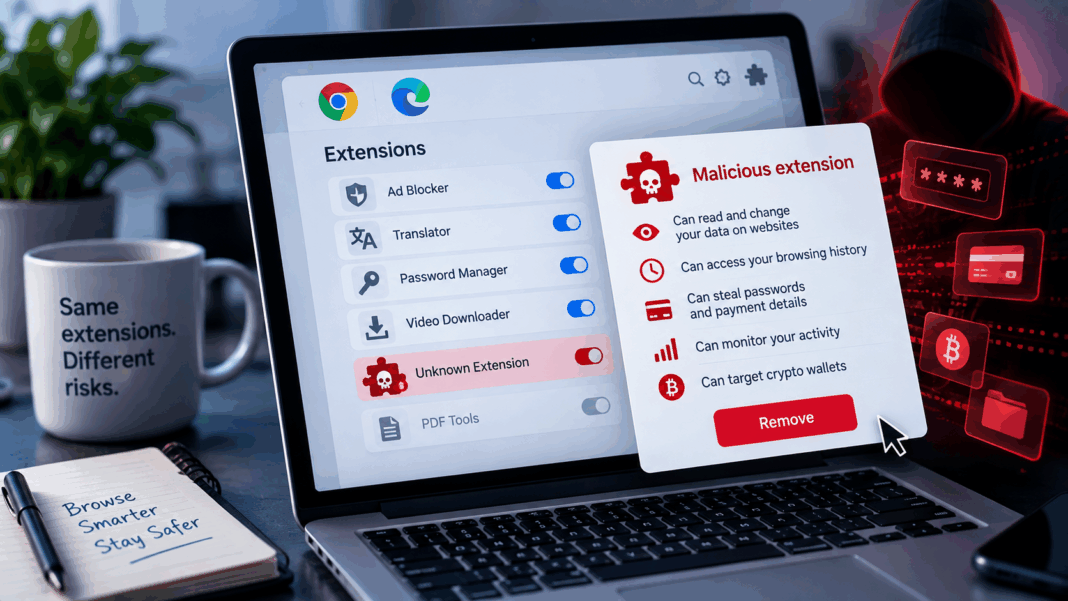
Πρόσφατη έρευνα αποκάλυψε καμπάνια με 19 κακόβουλα extensions για Chrome και Edge, τα οποία μπορούσαν να υποκλέπτουν passwords και στοιχεία πληρωμών, να παρακολουθούν τη δραστηριότητα των χρηστών, να κλέβουν κρυπτονομίσματα και να χρησιμοποιούνται για επιθέσεις ClickFix.
Το ανησυχητικό είναι ότι αρκετά από αυτά δεν ξεκίνησαν ως κακόβουλα. Κυκλοφορούσαν ως απολύτως κανονικά extensions, απέκτησαν χρήστες και εμπιστοσύνη και μόνο αργότερα μετατράπηκαν σε εργαλεία επίθεσης.
Γιατί τα browser extensions μπορούν να γίνουν επικίνδυνα
Για να λειτουργήσει σωστά ένα extension χρειάζεται συχνά εκτεταμένα permissions. Ένα εργαλείο μετάφρασης, για παράδειγμα, πρέπει να μπορεί να διαβάζει το κείμενο μιας ιστοσελίδας ώστε να το αντικαταστήσει με τη μετάφρασή του. Άλλα extensions χρειάζονται αντίστοιχα τη δυνατότητα να διαβάζουν ή να τροποποιούν το περιεχόμενο των sites που επισκέπτεται ο χρήστης. Ακριβώς αυτή τη δυνατότητα μπορούν να εκμεταλλευτούν οι κυβερνοεγκληματίες.
Ένα κακόβουλο extension μπορεί να υποκλέψει usernames, passwords και άλλα δεδομένα που πληκτρολογούνται σε μια ιστοσελίδα, να αντικαταστήσει στοιχεία πληρωμών ή να εμφανίσει πλαστές φόρμες και ειδοποιήσεις. Και όλα αυτά μπορούν να συμβούν ενώ ο χρήστης βρίσκεται σε ένα απολύτως νόμιμο και αξιόπιστο website.
19 κακόβουλα extensions σε Chrome και Edge
Στα τέλη Αυγούστου, ερευνητές κυβερνοασφάλειας εντόπισαν 18 κακόβουλα extensions για Chrome και ένα για Edge.
Οι ομοιότητες στον κώδικα και στις τεχνικές που χρησιμοποιούσαν οδήγησαν τους ερευνητές στο συμπέρασμα ότι πιθανότατα αποτελούσαν μέρος της ίδιας καμπάνιας. Από τα 19 extensions, τα 14 είχαν δημιουργηθεί από τους ίδιους τους επιτιθέμενους.
Το ενδιαφέρον είναι ότι οι αρχικές εκδόσεις τους δεν περιείχαν κακόβουλο κώδικα. Εκτελούσαν κανονικά τη λειτουργία για την οποία τις είχαν εγκαταστήσει οι χρήστες. Αφού όμως απέκτησαν αρκετούς χρήστες και δημιούργησαν αίσθημα εμπιστοσύνης, οι δημιουργοί τους κυκλοφόρησαν update που πρόσθεσε τις κακόβουλες δυνατότητες.
Τα υπόλοιπα πέντε extensions είχαν διαφορετική διαδρομή. Οι αρχικοί developers δεν συνδέονταν με την κακόβουλη δραστηριότητα. Είχαν απλώς πουλήσει τα extensions τους σε τρίτους, οι οποίοι στη συνέχεια πρόσθεσαν τον κακόβουλο κώδικα.
Γιατί οι hackers αγοράζουν έτοιμα extensions
Η αγορά ενός υπάρχοντος extension έχει σημαντικά πλεονεκτήματα για τους κυβερνοεγκληματίες.
Δεν χρειάζεται να δημιουργήσουν ένα πρόγραμμα από το μηδέν ούτε να προσπαθήσουν να πείσουν χιλιάδες ανθρώπους να το εγκαταστήσουν. Μαζί με το extension αποκτούν αυτομάτως και την υπάρχουσα βάση χρηστών του. Στη συνέχεια αρκεί να προσθέσουν τις κακόβουλες λειτουργίες και να κυκλοφορήσουν ένα update. Οι χρήστες δεν ενημερώνονται απαραίτητα ότι το extension έχει αλλάξει ιδιοκτήτη.
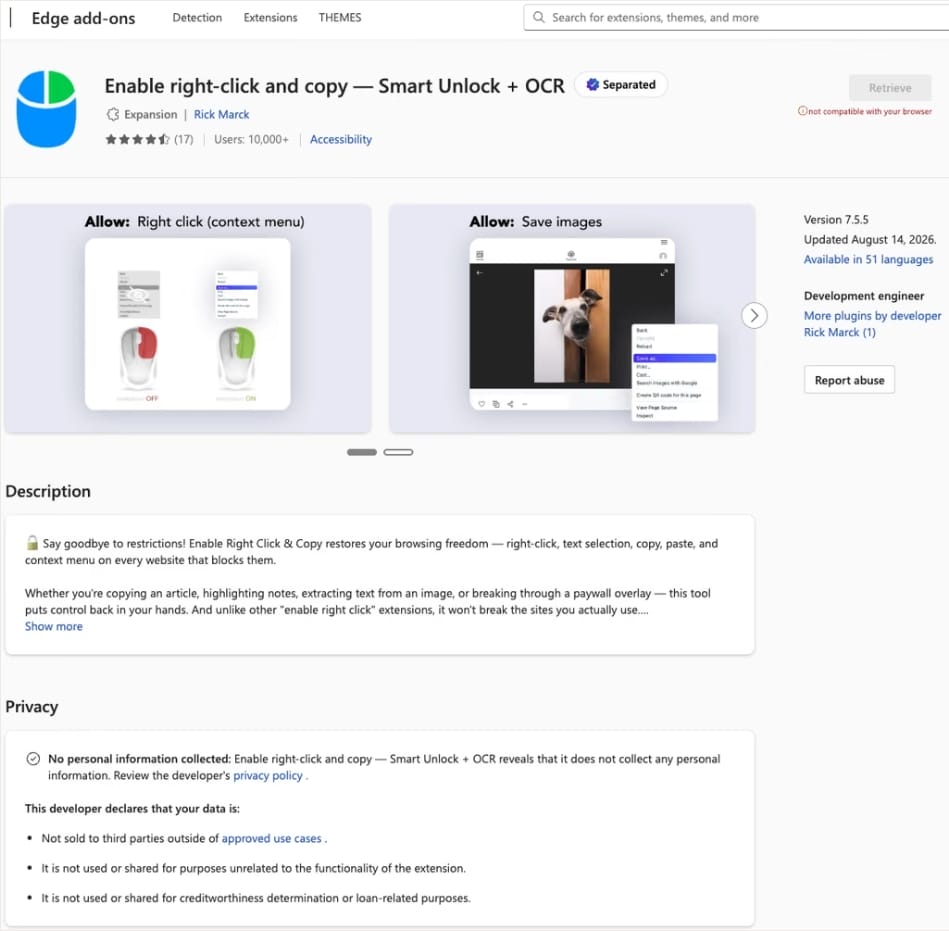
Ένα χαρακτηριστικό παράδειγμα από τη συγκεκριμένη καμπάνια ήταν το Enable Right Click & Copy – Smart Unlock + OCR. Το extension είχε περίπου 70.000 χρήστες στο Chrome και 10.000 στο Edge. Η αρχική του λειτουργία ήταν απολύτως νόμιμη: επέτρεπε την επιλογή και αντιγραφή κειμένου από websites που κανονικά την εμπόδιζαν, ενώ μπορούσε να εξάγει κείμενο από εικόνες μέσω OCR. Μετά την αλλαγή ιδιοκτησίας, όμως, απέκτησε κακόβουλες δυνατότητες.
Το update που μετατρέπει ένα νόμιμο extension σε απειλή
Η κακόβουλη έκδοση επικοινωνούσε με server command-and-control, γνωστό ως C2, από τον οποίο μπορούσε να κατεβάζει πρόσθετα modules κακόβουλου κώδικα. Τα modules αυτά μπορούσαν να αλλάζουν με την πάροδο του χρόνου, επιτρέποντας στους επιτιθέμενους να τροποποιούν τις δυνατότητες της επίθεσης.
Υπάρχει όμως και ένα ακόμη πρόβλημα: το Chrome πραγματοποιεί αυτόματα updates στα εγκατεστημένα extensions. Αυτό σημαίνει ότι ο χρήστης μπορεί να έχει εγκαταστήσει ένα απολύτως νόμιμο extension και, αρκετό καιρό αργότερα, να λάβει αυτομάτως μια κακόβουλη έκδοσή του χωρίς να χρειαστεί να κάνει οτιδήποτε.
Για να εκτελέσει τον κακόβουλο κώδικα στις ιστοσελίδες που επισκέπτεται ο χρήστης, το extension απενεργοποιεί έναν από τους μηχανισμούς προστασίας τους, το Content Security Policy (CSP). Το CSP καθορίζει ποια scripts και άλλοι πόροι επιτρέπεται να εκτελούνται σε μια ιστοσελίδα. Όταν η προστασία αυτή παρακαμφθεί, το extension μπορεί να εισαγάγει στις ανοιχτές ιστοσελίδες κώδικα που λαμβάνει από τον C2 server.
Το ίδιο το website δεν έχει παραβιαστεί. Για όλους τους υπόλοιπους επισκέπτες λειτουργεί κανονικά. Μόνο για τον χρήστη που διαθέτει το μολυσμένο extension η νόμιμη ιστοσελίδα μετατρέπεται σε όχημα επίθεσης.
Τι μπορούν να κλέψουν
Οι ερευνητές εντόπισαν συνολικά 16 διαφορετικά κακόβουλα modules. Ορισμένα ήταν σχεδιασμένα για την υποκλοπή δεδομένων που εισάγει ο χρήστης σε online φόρμες, όπως:
- usernames και passwords,
- διευθύνσεις email,
- στοιχεία πληρωμών,
- άλλα προσωπικά δεδομένα.
Τα extensions μπορούσαν επίσης να συλλέγουν πληροφορίες από λογαριασμούς Facebook και LinkedIn, καθώς και το ιστορικό περιήγησης. Οι πληροφορίες αυτές μπορούν στη συνέχεια να χρησιμοποιηθούν για κατάληψη λογαριασμών, οικονομική απάτη ή για νέες, περισσότερο στοχευμένες επιθέσεις.
Στόχος και τα crypto wallets
Ορισμένα από τα modules είχαν σχεδιαστεί ειδικά για την κλοπή κρυπτονομισμάτων. Ένα από αυτά λειτουργούσε ως crypto drainer, δηλαδή ως εργαλείο που επιχειρεί να αδειάσει το ψηφιακό πορτοφόλι του θύματος. Υποστήριζε Ethereum και συμβατά blockchains, καθώς και Solana και Tron.
Το κακόβουλο extension μπορούσε να αντικαταστήσει τα πραγματικά κουμπιά Connect Wallet και Swap ενός website με δικά του πλαστά στοιχεία.
Όταν ο χρήστης πατούσε ένα από αυτά, ο drainer αναλάμβανε τη συνέχεια της αλληλεπίδρασης με το wallet και επιχειρούσε να τον οδηγήσει στην επιβεβαίωση ενεργειών που επέτρεπαν την κλοπή των crypto assets.
Πλαστές σελίδες ακόμη και στα επίσημα sites Ledger και Trezor
Άλλα modules στόχευαν χρήστες hardware wallets των Ledger και Trezor. Η επίθεση είναι ιδιαίτερα ύπουλη επειδή η πλαστή φόρμα εμφανίζεται ενώ ο χρήστης βρίσκεται στο επίσημο website της αντίστοιχης υπηρεσίας. Το extension εμφανίζει μια ψεύτικη διαδικασία ενημέρωσης ή επαναφοράς του wallet και ζητά από τον χρήστη να εισαγάγει το seed phrase των 12, 18 ή 24 λέξεων. Εάν το θύμα το πληκτρολογήσει, το seed phrase αποστέλλεται απευθείας στους επιτιθέμενους, δίνοντάς τους ουσιαστικά πλήρη έλεγχο του crypto wallet.
Άλλα modules συνέλεγαν πληροφορίες από υπηρεσίες όπως OKX, MEXC, Kraken, KuCoin, Coinbase, Binance, Bybit και MetaMask, μεταξύ των οποίων στοιχεία υπολοίπου και δεδομένα ενεργών sessions.
Τι είναι η επίθεση ClickFix
Ένα από τα σημαντικότερα στοιχεία της καμπάνιας είναι η χρήση των extensions για επιθέσεις ClickFix. Η τεχνική βασίζεται στο social engineering. Ο χρήστης βλέπει πλαστές οδηγίες που υποτίθεται ότι πρέπει να ακολουθήσει για να ολοκληρώσει μια συνηθισμένη διαδικασία, όπως να περάσει έναν έλεγχο CAPTCHA, να διορθώσει κάποιο error ή να πραγματοποιήσει update σε ένα πρόγραμμα.
Οι οδηγίες τον πείθουν να αντιγράψει μια εντολή, να την επικολλήσει σε εργαλείο του λειτουργικού συστήματος που μπορεί να εκτελεί commands και να την ενεργοποιήσει ο ίδιος. Ουσιαστικά, δηλαδή, ο επιτιθέμενος δεν χρειάζεται να παρακάμψει όλους τους μηχανισμούς ασφαλείας. Προσπαθεί να πείσει τον ίδιο τον χρήστη να εκτελέσει την κακόβουλη εντολή.
Πώς συνδυάζονται τα extensions με το ClickFix
Τα browser extensions αποτελούν ιδιαίτερα αποτελεσματικό εργαλείο για αυτού του είδους τις επιθέσεις επειδή έχουν τη δυνατότητα να τροποποιούν το περιεχόμενο των ιστοσελίδων. Έτσι, όταν ο χρήστης επισκέπτεται ένα νόμιμο website, το κακόβουλο extension μπορεί να αντικαταστήσει μέρος του πραγματικού περιεχομένου με πλαστές οδηγίες ClickFix.
Στη συγκεκριμένη καμπάνια, ο χρήστης έβλεπε μια ψεύτικη ειδοποίηση ότι ο browser του χρειαζόταν update. Οι οδηγίες προσαρμόζονταν μάλιστα αυτόματα στο λειτουργικό σύστημα της συσκευής.
Στην περίπτωση του macOS, για παράδειγμα, το θύμα καλούνταν να ανοίξει το Terminal, να αντιγράψει και να επικολλήσει μια εντολή, να την εκτελέσει και στη συνέχεια να κάνει restart το Chrome για να «ολοκληρωθεί» υποτίθεται η ενημέρωση.
Το ClickFix δημιουργεί και ένα επιπλέον πρόβλημα: μπορεί να μεταφέρει την επίθεση έξω από τον browser και μέσα στο ίδιο το λειτουργικό σύστημα. Αυτό σημαίνει ότι η απλή αφαίρεση του κακόβουλου extension μπορεί να μην είναι αρκετή. Εάν ο χρήστης έχει ήδη εκτελέσει την εντολή ClickFix, malware μπορεί να έχει εγκατασταθεί ανεξάρτητα στον υπολογιστή.
Τα 19 extensions που πρέπει να ελέγξετε
Σύμφωνα με την Kaspersky, οι χρήστες Chrome και Edge θα πρέπει να ελέγξουν εάν έχουν εγκατεστημένο κάποιο από τα παρακάτω extensions:
- Enable Right Click & Copy – Smart Unlock + OCR
- RapidLens – Google Lens for Screen Search & Images
- QuickLens – Search Screen with Google Lens
- Password Protect PDF
- Allow Copy – Select & Enable Right Click
- PixelCheck
- Creative Library – Ad Spy Tool
- Website Traffic Checker: MirrorSphere SEO Stats
- Site Signal – Website Traffic & SEO Checker
- SEO Pulse Pro – Website Traffic & SEO Analyzer
- Private Crypto News Reader
- Blockfolio: Address Monitor
- Crypto Rates & Fiat Converter
- Crypto Alerter: Price Alarms & Volatility Warnings
- DeFi Pulse Tracker
- Crypto Price Badge: Quick Glance
- Multi-Chain Explorer
- LedgerLook: Wallet Checker
- Meta & Facebook Ad Library Spy – Save Ads, Finder, Downloader | FeedX-Ray
Εάν κάποιο από αυτά βρίσκεται εγκατεστημένο στον browser, η σύσταση είναι να αφαιρεθεί άμεσα και να ακολουθήσει πλήρης έλεγχος του συστήματος με αξιόπιστο λογισμικό ασφαλείας.
Η αφαίρεση του extension από μόνη της ενδέχεται να μην αρκεί, ακριβώς επειδή μια επίθεση ClickFix μπορεί να έχει ήδη οδηγήσει στην εγκατάσταση malware εκτός browser.
Πώς να περιορίσετε τον κίνδυνο
Η πρώτη πρακτική αρχή είναι απλή: όσο λιγότερα extensions, τόσο μικρότερη η επιφάνεια επίθεσης. Οι χρήστες καλό είναι να ελέγχουν τακτικά τη λίστα των εγκατεστημένων add-ons και να αφαιρούν όσα δεν χρησιμοποιούν πλέον.
Χρειάζεται επίσης ιδιαίτερη προσοχή όταν μια ιστοσελίδα ζητά από τον χρήστη να ανοίξει Terminal, PowerShell ή άλλο system tool και να εκτελέσει μια εντολή προκειμένου να «διορθώσει» ένα πρόβλημα, να ολοκληρώσει CAPTCHA ή να εγκαταστήσει update.
Οι πραγματικές ενημερώσεις λογισμικού θα πρέπει να πραγματοποιούνται μέσω των επίσημων μηχανισμών του browser ή του λειτουργικού συστήματος και όχι μέσω εντολών που εμφανίζονται σε μια ιστοσελίδα.
Η συγκεκριμένη καμπάνια αναδεικνύει όμως και ένα δυσκολότερο πρόβλημα: ένα extension δεν είναι απαραίτητα ασφαλές για πάντα μόνο και μόνο επειδή ήταν ασφαλές όταν εγκαταστάθηκε.
Μπορεί να αλλάξει ιδιοκτήτη ή να αποκτήσει κακόβουλες λειτουργίες μέσω ενός μελλοντικού update. Και επειδή τα extensions διαθέτουν συχνά ιδιαίτερα εκτεταμένη πρόσβαση στις ιστοσελίδες που επισκεπτόμαστε, μια τέτοια αλλαγή μπορεί να μετατρέψει ένα φαινομενικά αθώο εργαλείο του browser σε αποτελεσματικό μηχανισμό υποκλοπής δεδομένων και εξαπάτησης.