
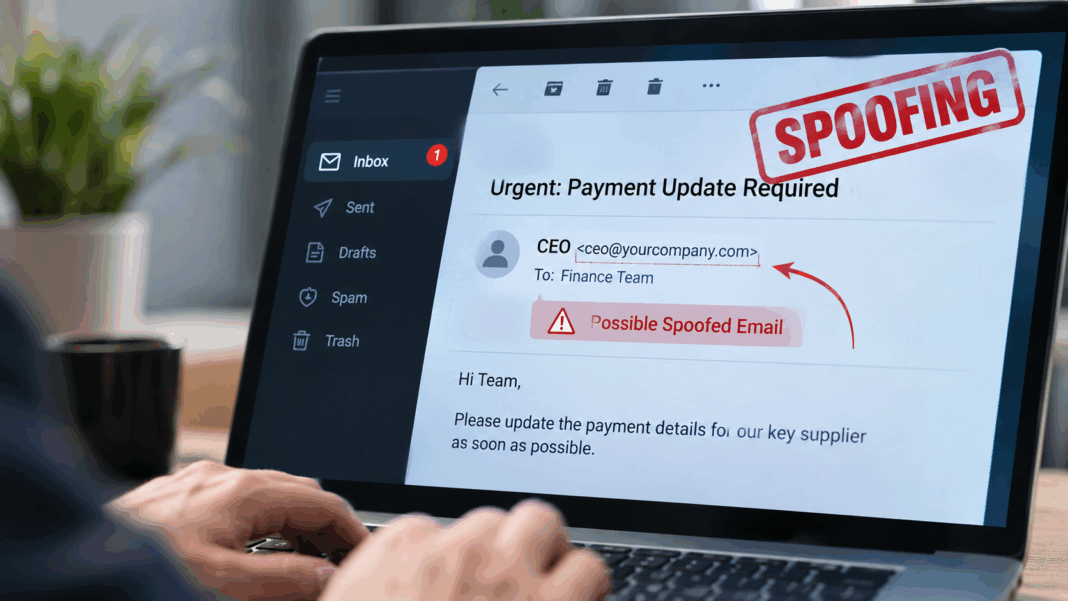
Το email spoofing επιτρέπει στους επιτιθέμενους να υποδύονται αξιόπιστους αποστολείς, χωρίς απαραίτητα να έχουν παραβιάσει κάποιον λογαριασμό. Πώς λειτουργεί η απάτη και ποια μέτρα προστατεύουν τις επιχειρήσεις.
Ένα email που φαίνεται να προέρχεται από τον διευθύνοντα σύμβουλο, το λογιστήριο ή έναν γνωστό προμηθευτή μπορεί στην πραγματικότητα να έχει σταλεί από κυβερνοεγκληματίες. Και το πιο ανησυχητικό είναι ότι για να συμβεί αυτό δεν χρειάζεται απαραίτητα να έχει παραβιαστεί κάποιος εταιρικός λογαριασμός.
Η τεχνική ονομάζεται email spoofing και βασίζεται στην παραποίηση των στοιχείων του αποστολέα, ώστε ένα μήνυμα να εμφανίζεται ως νόμιμη εταιρική επικοινωνία.
Σε ανάλυσή της, η ESET εξηγεί ότι η συγκεκριμένη μέθοδος χρησιμοποιείται σε επιθέσεις phishing, οικονομικές απάτες, υποκλοπή κωδικών και διανομή κακόβουλου λογισμικού.
Παράλληλα, η εξάπλωση της τεχνητής νοημοσύνης επιτρέπει στους επιτιθέμενους να δημιουργούν περισσότερο πειστικά μηνύματα, προσαρμοσμένα στο ύφος και στην επικοινωνιακή ταυτότητα πραγματικών οργανισμών.
Τι είναι το email spoofing και πώς λειτουργεί
Το email spoofing είναι η πλαστογράφηση των στοιχείων αποστολέα ενός ηλεκτρονικού μηνύματος.
Η τεχνική αξιοποιεί μια αδυναμία που συνδέεται με τον αρχικό σχεδιασμό του SMTP, του πρωτοκόλλου που χρησιμοποιείται για την αποστολή ηλεκτρονικής αλληλογραφίας.
Στην πράξη, κάθε email διαθέτει διαφορετικά στοιχεία αποστολής. Υπάρχει η τεχνική διεύθυνση που χρησιμοποιούν οι διακομιστές για τη διακίνηση του μηνύματος και η διεύθυνση που εμφανίζεται στον παραλήπτη στο πεδίο «Από».
Οι δύο διευθύνσεις δεν είναι απαραίτητο να ταυτίζονται.
Ένας επιτιθέμενος μπορεί, επομένως, να κατασκευάσει ένα μήνυμα που εμφανίζεται να προέρχεται από μια γνωστή εταιρεία, παρότι έχει αποσταλεί από εντελώς διαφορετικό διακομιστή.
Χωρίς τους κατάλληλους μηχανισμούς ελέγχου ταυτότητας, ο παραλήπτης ενδέχεται να μην αντιληφθεί την παραποίηση.
Από τα πλαστά τιμολόγια στην υποκλοπή εταιρικών δεδομένων
Οι επιθέσεις email spoofing συχνά αξιοποιούν την εμπιστοσύνη που υπάρχει στις καθημερινές επαγγελματικές συναλλαγές.
Για παράδειγμα, ένας εργαζόμενος μπορεί να λάβει μήνυμα που φαίνεται να προέρχεται από συνεργαζόμενη εταιρεία και να ζητά αλλαγή τραπεζικού λογαριασμού για την εξόφληση τιμολογίου.
Σε άλλη περίπτωση, ένα email μπορεί να εμφανίζεται ότι προέρχεται από ανώτερο στέλεχος και να απαιτεί την άμεση πραγματοποίηση πληρωμής ή την αποστολή εμπιστευτικών πληροφοριών.
Οι επιτιθέμενοι χρησιμοποιούν επίσης πλαστούς συνδέσμους σύνδεσης, κακόβουλα συνημμένα αρχεία και αιτήματα επαναφοράς κωδικών πρόσβασης.
Η ESET επισημαίνει ότι η τεχνητή νοημοσύνη διευκολύνει τη δημιουργία προσωποποιημένων μηνυμάτων, τα οποία μπορούν να μιμούνται το ύφος, τη γλώσσα και την εταιρική ταυτότητα ενός οργανισμού.
Έτσι, τα παλαιότερα σημάδια απάτης, όπως τα ορθογραφικά λάθη και η ασυνήθιστη διατύπωση, δεν αποτελούν πλέον αξιόπιστα κριτήρια αναγνώρισης.
Γιατί απειλείται και η φήμη της εταιρείας που πλαστογραφείται
Το email spoofing δεν επηρεάζει μόνο τον παραλήπτη που ενδέχεται να εξαπατηθεί.
Μια επιχείρηση μπορεί να διαπιστώσει ότι τρίτοι χρησιμοποιούν το εταιρικό της domain για την αποστολή πλαστών μηνυμάτων προς πελάτες και συνεργάτες.
Ακόμη και όταν δεν έχει σημειωθεί παραβίαση των συστημάτων της, η εταιρεία μπορεί να βρεθεί αντιμέτωπη με παράπονα πελατών, περιστατικά οικονομικής απάτης και απώλεια εμπιστοσύνης.
Επιπλέον, η κατάχρηση του domain μπορεί να επηρεάσει τη φήμη του ως αποστολέα ηλεκτρονικής αλληλογραφίας.
Αυτό ενδέχεται να οδηγήσει σε αυστηρότερο φιλτράρισμα των νόμιμων μηνυμάτων της εταιρείας, επηρεάζοντας ακόμη και την παράδοση τιμολογίων, ενημερώσεων και εμπορικών επικοινωνιών.
Συνεπώς, η προστασία του εταιρικού email δεν αποτελεί αποκλειστικά τεχνικό ζήτημα. Συνδέεται άμεσα με την αξιοπιστία του οργανισμού και τη συνέχεια των επιχειρησιακών λειτουργιών του.
SPF, DKIM και DMARC: Οι τρεις βασικοί μηχανισμοί προστασίας
Σύμφωνα με την ESET, η αποτελεσματική αντιμετώπιση του email spoofing βασίζεται στον συνδυασμό τριών τεχνολογιών ελέγχου ταυτότητας.
Το SPF (Sender Policy Framework) καθορίζει ποιοι διακομιστές έχουν εξουσιοδότηση να αποστέλλουν μηνύματα για λογαριασμό ενός domain.
Το DKIM (DomainKeys Identified Mail) χρησιμοποιεί ψηφιακές υπογραφές για να επιβεβαιώνει ότι ένα μήνυμα έχει υπογραφεί από εξουσιοδοτημένο σύστημα και ότι το υπογεγραμμένο περιεχόμενό του δεν έχει αλλοιωθεί.
Το DMARC (Domain-based Message Authentication, Reporting and Conformance) συνδυάζει τα αποτελέσματα των παραπάνω ελέγχων με την ταυτοποίηση του domain που εμφανίζεται στον παραλήπτη.
Επιπλέον, επιτρέπει στον ιδιοκτήτη του domain να ορίσει πώς πρέπει να αντιμετωπίζονται τα μηνύματα που αποτυγχάνουν στους ελέγχους.
Οι διαθέσιμες πολιτικές περιλαμβάνουν την απλή παρακολούθηση, την τοποθέτηση ύποπτων μηνυμάτων σε καραντίνα και την απόρριψή τους.
Η ESET τονίζει ότι το SPF από μόνο του δεν αρκεί. Η ουσιαστική προστασία προκύπτει από τη σωστή συνδυαστική εφαρμογή των μηχανισμών και, κυρίως, από την ενεργοποίηση πολιτικής DMARC που επιβάλλει μέτρα έναντι μη εξουσιοδοτημένων αποστολέων.
Γιατί η σωστή εφαρμογή του DMARC είναι κρίσιμη
Η ενεργοποίηση του DMARC δεν πρέπει να γίνεται χωρίς προηγούμενο έλεγχο των εταιρικών συστημάτων αποστολής email.
Πολλές επιχειρήσεις χρησιμοποιούν διαφορετικές πλατφόρμες για τις εμπορικές τους επικοινωνίες, τα newsletters, τις ενημερώσεις πελατών, τα τιμολόγια και τις υπηρεσίες υποστήριξης.
Εάν κάποια από αυτές δεν έχει ρυθμιστεί σωστά, η άμεση ενεργοποίηση αυστηρής πολιτικής μπορεί να προκαλέσει απόρριψη ακόμη και νόμιμων εταιρικών μηνυμάτων.
Η ESET προτείνει σταδιακή εφαρμογή.
Αρχικά, ο οργανισμός ενεργοποιεί το DMARC σε λειτουργία παρακολούθησης και εξετάζει τις αναφορές για τις πηγές αποστολής.
Στη συνέχεια, ταυτοποιεί όλες τις νόμιμες υπηρεσίες που χρησιμοποιούν το εταιρικό domain και διορθώνει τις ασυμβατότητες.
Αφού ολοκληρωθούν οι έλεγχοι, μπορεί να προχωρήσει σταδιακά σε πολιτική καραντίνας και τελικά απόρριψης των μη εξουσιοδοτημένων μηνυμάτων.
Η ESET προτείνει περίοδο παρακολούθησης τεσσάρων έως οκτώ εβδομάδων, ώστε να εντοπιστούν ακόμη και συστήματα που αποστέλλουν μηνύματα περιστασιακά.
Η προστασία του email επηρεάζει πλέον και την παράδοση των μηνυμάτων
Η σωστή ταυτοποίηση των εταιρικών emails έχει αποκτήσει πρόσθετη σημασία λόγω των απαιτήσεων των μεγάλων παρόχων ηλεκτρονικής αλληλογραφίας.
Από το 2024, η Google και η Yahoo έχουν εισαγάγει αυστηρότερους κανόνες για αποστολείς μεγάλου όγκου μηνυμάτων.
Οι απαιτήσεις περιλαμβάνουν τη χρήση μηχανισμών SPF, DKIM και DMARC, καθώς και πρόσθετους κανόνες για τα διαφημιστικά emails.
Αντίστοιχες απαιτήσεις έχει ανακοινώσει και η Microsoft για αποστολείς μεγάλου όγκου προς τις υπηρεσίες ηλεκτρονικής αλληλογραφίας της.
Αυτό σημαίνει ότι μια επιχείρηση με ανεπαρκώς ρυθμισμένο εταιρικό email αντιμετωπίζει διπλό κίνδυνο.
Από τη μία πλευρά, το domain της μπορεί να χρησιμοποιηθεί σε επιθέσεις πλαστοπροσωπίας. Από την άλλη, νόμιμες επικοινωνίες της ενδέχεται να καταλήγουν στα ανεπιθύμητα ή να απορρίπτονται.
Η ασφάλεια του εταιρικού email συνδέεται πλέον άμεσα με την αποτελεσματικότητα της ψηφιακής επικοινωνίας.
BIMI: Πώς συνδέεται το εταιρικό λογότυπο με την ασφάλεια των emails
Ένας πρόσθετος μηχανισμός είναι το BIMI (Brand Indicators for Message Identification).
Η τεχνολογία αυτή επιτρέπει, σε υποστηριζόμενες υπηρεσίες email, την εμφάνιση του εταιρικού λογοτύπου δίπλα στα μηνύματα ενός επαληθευμένου αποστολέα.
Στόχος είναι να ενισχυθεί η αναγνωρισιμότητα και η εμπιστοσύνη προς τις νόμιμες εταιρικές επικοινωνίες.
Ωστόσο, η χρήση BIMI προϋποθέτει την κατάλληλη ρύθμιση των βασικών μηχανισμών ταυτοποίησης και την εφαρμογή πολιτικής DMARC.
Σε ορισμένες περιπτώσεις απαιτείται επίσης πιστοποιητικό που επιβεβαιώνει τη σύνδεση του λογοτύπου με τον οργανισμό.
Η ESET επισημαίνει ότι το BIMI αποτελεί συμπληρωματικό στάδιο και όχι υποκατάστατο των βασικών μέτρων ασφαλείας.
Πώς αναγνωρίζεται ένα πλαστό email
Για τους εργαζομένους και τους απλούς χρήστες, η αναγνώριση ενός πλαστού email δεν είναι πάντα εύκολη.
Η ESET εξηγεί ότι μπορούν να εξεταστούν οι τεχνικές κεφαλίδες του μηνύματος, οι οποίες περιλαμβάνουν πληροφορίες για τη διαδρομή αποστολής και τα αποτελέσματα ελέγχων ταυτότητας.
Ενδείξεις αποτυχίας στους ελέγχους SPF, DKIM ή DMARC μπορεί να υποδηλώνουν μη εξουσιοδοτημένη αποστολή, αν και απαιτείται προσεκτική ερμηνεία των αποτελεσμάτων.
Παράλληλα, οι χρήστες πρέπει να αντιμετωπίζουν με επιφυλακτικότητα αιτήματα που αφορούν έκτακτες πληρωμές, αλλαγές τραπεζικών στοιχείων ή αποκάλυψη κωδικών.
Ιδιαίτερα σημαντική είναι η επιβεβαίωση τέτοιων αιτημάτων μέσω ανεξάρτητου καναλιού επικοινωνίας, όπως μια τηλεφωνική κλήση σε ήδη γνωστό αριθμό.
Γιατί δεν αρκεί η τεχνολογική προστασία
Οι μηχανισμοί SPF, DKIM και DMARC περιορίζουν την πλαστογράφηση του εταιρικού domain, αλλά δεν εξαλείφουν όλες τις μορφές απάτης μέσω email.
Οι κυβερνοεγκληματίες μπορούν, για παράδειγμα, να χρησιμοποιήσουν διαφορετικά domains που μοιάζουν με τα νόμιμα ή να πλαστογραφήσουν μόνο το εμφανιζόμενο όνομα του αποστολέα.
Για τον λόγο αυτό, η ESET προτείνει πρόσθετα φίλτρα εισερχόμενης αλληλογραφίας, ελέγχους συνδέσμων και συνημμένων αρχείων, καθώς και τεχνολογίες εντοπισμού παραπλανητικών domains.
Εξίσου σημαντική παραμένει η εκπαίδευση των εργαζομένων.
Η αναγνώριση ύποπτων αιτημάτων, η επαλήθευση οικονομικών συναλλαγών και η έγκαιρη αναφορά πιθανών περιστατικών μπορούν να περιορίσουν σημαντικά τις συνέπειες μιας επίθεσης.
Η ασφάλεια του εταιρικού email είναι και ζήτημα εμπιστοσύνης
Το email spoofing αποδεικνύει ότι μια κυβερνοεπίθεση δεν χρειάζεται πάντα να ξεκινήσει με την παραβίαση ενός πληροφοριακού συστήματος.
Η παραποίηση της ταυτότητας ενός αξιόπιστου αποστολέα μπορεί να αρκεί για να προκαλέσει οικονομική ζημιά, να εκθέσει ευαίσθητες πληροφορίες ή να πλήξει την αξιοπιστία μιας επιχείρησης.
Καθώς η τεχνητή νοημοσύνη καθιστά τις απάτες περισσότερο πειστικές, η προστασία του εταιρικού email αποκτά ακόμη μεγαλύτερη σημασία.
Το βασικό συμπέρασμα της ESET είναι ότι οι επιχειρήσεις χρειάζονται συνδυασμό τεχνολογικών μηχανισμών, σωστής διαχείρισης των domains και συστηματικής εκπαίδευσης των εργαζομένων.
Η προστασία της ψηφιακής ταυτότητας ενός οργανισμού αποτελεί πλέον αναπόσπαστο μέρος της κυβερνοασφάλειας, της εταιρικής αξιοπιστίας και της επιχειρησιακής συνέχειας.