


Οι παραδοσιακοί ιοί είναι εξαιρετικά σπάνιοι στα iPhone, αλλά το phishing, οι ψεύτικες ειδοποιήσεις ασφαλείας και οι απάτες με AI δημιουργούν νέους κινδύνους για τους χρήστες.
Μπορεί ένα iPhone να μολυνθεί από ιό; Παρότι οι συσκευές της Apple διαθέτουν ισχυρούς μηχανισμούς προστασίας, η απάντηση δεν είναι τόσο απλή όσο ένα «ναι» ή «όχι». Οι παραδοσιακοί ιοί είναι εξαιρετικά σπάνιοι, ωστόσο αυτό δεν σημαίνει ότι οι χρήστες είναι προστατευμένοι από κάθε μορφή κυβερνοαπειλής.
Σύμφωνα με νέα ανάλυση της ESET, οι σημαντικότεροι κίνδυνοι για τους κατόχους iPhone δεν προέρχονται τόσο από κακόβουλο λογισμικό που εξαπλώνεται αυτόματα, όσο από επιθέσεις phishing, παραπλανητικά μηνύματα, ψεύτικες ειδοποιήσεις και προσπάθειες υποκλοπής προσωπικών δεδομένων.
Οι κυβερνοεγκληματίες δεν χρειάζεται απαραίτητα να παραβιάσουν το λειτουργικό σύστημα μιας συσκευής. Συχνά αρκεί να πείσουν τον χρήστη να πατήσει έναν σύνδεσμο, να εγκαταστήσει μια ύποπτη εφαρμογή ή να αποκαλύψει τους κωδικούς του.
Γιατί τα iPhone σπάνια μολύνονται από παραδοσιακούς ιούς
Το λειτουργικό σύστημα iOS έχει σχεδιαστεί ώστε να περιορίζει σημαντικά τη δυνατότητα εξάπλωσης κακόβουλου λογισμικού.
Ένας από τους βασικούς μηχανισμούς προστασίας είναι το sandboxing. Κάθε εφαρμογή λειτουργεί σε ένα απομονωμένο περιβάλλον, με περιορισμένη πρόσβαση σε άλλες εφαρμογές και στα κρίσιμα στοιχεία του συστήματος.
Παράλληλα, η Apple εφαρμόζει διαδικασίες ελέγχου εφαρμογών, ψηφιακές υπογραφές λογισμικού και τακτικές ενημερώσεις ασφαλείας.
Αυτά τα χαρακτηριστικά δυσκολεύουν ιδιαίτερα τη δράση των παραδοσιακών ιών, δηλαδή κακόβουλων προγραμμάτων που μπορούν να αναπαράγονται και να εξαπλώνονται σε άλλα αρχεία ή συστήματα.
Ωστόσο, η ESET διευκρινίζει ότι ο όρος malware είναι ευρύτερος. Περιλαμβάνει, μεταξύ άλλων, spyware, trojans και άλλες μορφές κακόβουλου λογισμικού που δεν απαιτούν αυτοαναπαραγωγή.
Επομένως, η σπανιότητα των παραδοσιακών ιών δεν σημαίνει ότι ένα iPhone είναι απρόσβλητο.
Phishing και SMS: Η μεγαλύτερη απειλή για τους χρήστες
Η ESET αναδεικνύει το phishing και το smishing, δηλαδή τις απάτες μέσω SMS, ως ιδιαίτερα συνηθισμένες απειλές.
Οι επιτιθέμενοι στέλνουν μηνύματα που εμφανίζονται να προέρχονται από τράπεζες, εταιρείες ταχυμεταφορών ή ακόμη και από την Apple.
Συνήθως ζητούν από τον χρήστη να επιβεβαιώσει τα στοιχεία του, να ενημερώσει έναν λογαριασμό ή να αντιμετωπίσει κάποιο δήθεν επείγον πρόβλημα ασφαλείας.
Αν ο παραλήπτης ακολουθήσει τον σύνδεσμο και καταχωρίσει τους κωδικούς του σε ψεύτικη ιστοσελίδα, οι επιτιθέμενοι μπορούν να αποκτήσουν πρόσβαση στον λογαριασμό του.
Σε αυτή την περίπτωση, δεν απαιτείται εγκατάσταση ιού. Η επίθεση βασίζεται στην εξαπάτηση του χρήστη.
«Το iPhone σας έχει ιό»: Γιατί οι ειδοποιήσεις είναι συνήθως απάτη
Ένα ακόμη συνηθισμένο τέχνασμα είναι οι ψεύτικες προειδοποιήσεις που εμφανίζονται κατά την περιήγηση στο διαδίκτυο.
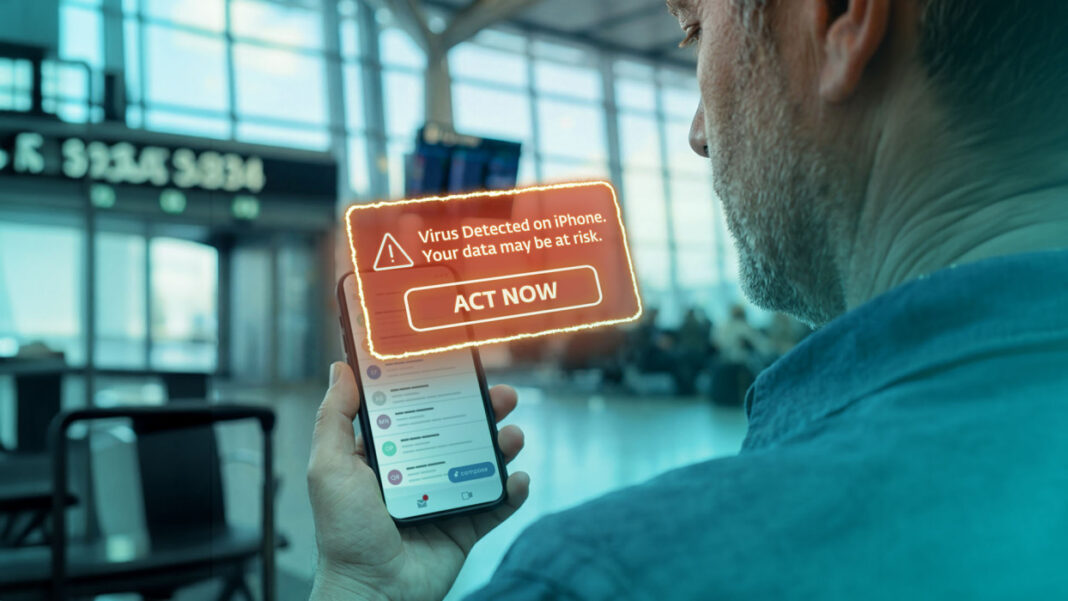
Μηνύματα όπως «Εντοπίστηκε ιός στο iPhone σας» ή «Η συσκευή σας έχει μολυνθεί» επιχειρούν να προκαλέσουν πανικό και να οδηγήσουν τον χρήστη σε κάποια ενέργεια.
Σύμφωνα με την ESET, οι ειδοποιήσεις αυτές συνήθως προέρχονται από ιστοσελίδες και όχι από το ίδιο το iOS.
Πρόκειται για μια πρακτική γνωστή ως scareware, η οποία αξιοποιεί τον φόβο για να οδηγήσει το θύμα σε ύποπτους συνδέσμους, πληρωμές ή εγκατάσταση εφαρμογών.
Η ασφαλέστερη αντίδραση είναι να μην πατήσει ο χρήστης κανένα στοιχείο της προειδοποίησης, να κλείσει την καρτέλα του browser και, εφόσον χρειάζεται, να διαγράψει τα σχετικά δεδομένα περιήγησης.
Ψεύτικες τραπεζικές εφαρμογές και κακόβουλα προφίλ
Η ESET αναφέρεται επίσης σε μια διαφορετική μορφή επίθεσης που εντοπίστηκε από τους ερευνητές της το 2024.
Οι κυβερνοεγκληματίες αξιοποιούσαν Progressive Web Apps (PWAs), δηλαδή ιστοσελίδες που λειτουργούν και εμφανίζονται σαν κανονικές εφαρμογές.
Οι ψεύτικες εφαρμογές μιμούνταν τραπεζικές υπηρεσίες και προωθούνταν μέσω τηλεφωνικών κλήσεων, SMS ή διαφημίσεων στα κοινωνικά δίκτυα.
Οι χρήστες οδηγούνταν σε παραπλανητικές ιστοσελίδες, όπου καλούνταν να εγκαταστήσουν μια υποτιθέμενη νέα έκδοση της τραπεζικής εφαρμογής τους.
Στην πραγματικότητα, στόχος ήταν η υποκλοπή των διαπιστευτηρίων σύνδεσης.
Ένας ακόμη κίνδυνος αφορά τα κακόβουλα configuration profiles. Πρόκειται για προφίλ ρυθμίσεων που χρησιμοποιούνται νόμιμα, μεταξύ άλλων, για την εταιρική διαχείριση συσκευών, αλλά μπορούν να αξιοποιηθούν καταχρηστικά για την αλλαγή ρυθμίσεων ή την ανακατεύθυνση της δικτυακής κίνησης.
Δημόσια Wi-Fi και απάτες με τεχνητή νοημοσύνη
Οι κίνδυνοι αυξάνονται όταν οι χρήστες συνδέονται σε μη ασφαλή δημόσια δίκτυα Wi-Fi.
Οι επιτιθέμενοι μπορούν να δημιουργήσουν ψεύτικα σημεία πρόσβασης που μιμούνται νόμιμα δίκτυα, όπως αυτά ενός ξενοδοχείου ή ενός καφέ.
Αν ο χρήστης συνδεθεί, ενδέχεται να οδηγηθεί σε κακόβουλες ιστοσελίδες ή να εκθέσει μη κρυπτογραφημένη επικοινωνία του.
Παράλληλα, η τεχνητή νοημοσύνη προσθέτει μια νέα διάσταση στις διαδικτυακές απάτες.
Οι κυβερνοεγκληματίες χρησιμοποιούν εργαλεία AI για να δημιουργούν πιο πειστικά μηνύματα phishing, ψεύτικες ταυτότητες και deepfake περιεχόμενο.
Η αυξημένη ποιότητα αυτών των επιθέσεων καθιστά δυσκολότερη την αναγνώρισή τους, ακόμη και από χρήστες που είναι εξοικειωμένοι με την τεχνολογία.
Spyware και Pegasus: Οι σπάνιες αλλά σοβαρές επιθέσεις
Σε διαφορετική κατηγορία ανήκουν οι ιδιαίτερα προηγμένες επιθέσεις κατασκοπευτικού λογισμικού, όπως το Pegasus.
Οι επιθέσεις αυτές μπορούν να αξιοποιούν άγνωστες ευπάθειες ασφαλείας, γνωστές ως zero-day vulnerabilities, και να στοχεύουν συγκεκριμένα πρόσωπα.
Σύμφωνα με την ESET, τέτοιου είδους επιθέσεις είναι εξαιρετικά σπάνιες για τον μέσο χρήστη. Αφορούν κυρίως άτομα υψηλού ενδιαφέροντος, όπως δημοσιογράφους, πολιτικούς, ακτιβιστές και άλλα πρόσωπα που ενδέχεται να αποτελέσουν στόχο προηγμένης ψηφιακής παρακολούθησης.
Για χρήστες που αντιμετωπίζουν αυξημένο κίνδυνο, η Apple διαθέτει τη λειτουργία Lockdown Mode, η οποία περιορίζει ορισμένες δυνατότητες της συσκευής για να μειώσει την έκθεση σε προηγμένες επιθέσεις.
Χρειάζεται antivirus ένα iPhone;
Ένα από τα σημαντικότερα σημεία της ανάλυσης αφορά τον τρόπο λειτουργίας των εφαρμογών ασφαλείας στο iOS.
Σε αντίθεση με τους υπολογιστές, οι εφαρμογές antivirus σε ένα iPhone δεν μπορούν να πραγματοποιήσουν πλήρη σάρωση του λειτουργικού συστήματος και των υπόλοιπων εφαρμογών.
Αυτό συμβαίνει επειδή οι περιορισμοί πρόσβασης του iOS δεν επιτρέπουν σε μια εφαρμογή να εξετάζει ελεύθερα τα δεδομένα άλλων εφαρμογών.
Επομένως, οι υπηρεσίες προστασίας για iPhone επικεντρώνονται κυρίως στον εντοπισμό επικίνδυνων συνδέσμων, στην προστασία από phishing, στον έλεγχο ρυθμίσεων ασφαλείας και στην αξιολόγηση των δικτυακών συνδέσεων.
Η ESET επισημαίνει ότι η αποτελεσματική προστασία πρέπει να προσαρμόζεται στις πραγματικές απειλές και όχι να βασίζεται στην αντίληψη ότι κάθε κίνδυνος προέρχεται από έναν παραδοσιακό ιό.
Πώς να προστατεύσετε το iPhone σας
Οι βασικές συστάσεις της ESET επικεντρώνονται σε πρακτικές που μπορούν να εφαρμόσουν όλοι οι χρήστες.
- Διατηρείτε ενημερωμένα το iOS και τις εγκατεστημένες εφαρμογές.
- Αποφεύγετε το jailbreak και την εγκατάσταση εφαρμογών από μη αξιόπιστες πηγές.
- Μην ακολουθείτε συνδέσμους από ύποπτα SMS, emails ή αναδυόμενα παράθυρα.
- Χρησιμοποιείτε ισχυρούς, μοναδικούς κωδικούς πρόσβασης και ενεργοποιείτε τον έλεγχο ταυτότητας δύο παραγόντων.
- Αποφεύγετε ευαίσθητες συναλλαγές σε μη ασφαλή δημόσια Wi-Fi.
- Ελέγχετε για άγνωστες εφαρμογές και προφίλ διαμόρφωσης.
- Εξετάζετε τη χρήση του Lockdown Mode εάν αντιμετωπίζετε αυξημένο κίνδυνο στοχευμένης επίθεσης.
Η μεγαλύτερη απειλή δεν είναι πάντα ο ιός
Το βασικό συμπέρασμα της ESET είναι ότι η κυβερνοασφάλεια των iPhone δεν εξαρτάται μόνο από την τεχνολογική προστασία που παρέχει η Apple.
Οι σύγχρονες επιθέσεις αξιοποιούν ολοένα περισσότερο την κοινωνική μηχανική, την εξαπάτηση και την ανθρώπινη συμπεριφορά.
Ένα ύποπτο μήνυμα, μια ψεύτικη τραπεζική εφαρμογή ή μια παραπλανητική ειδοποίηση μπορεί να αποδειχθεί πιο αποτελεσματική για τους επιτιθέμενους από έναν παραδοσιακό ιό.
Η σωστή ενημέρωση, η προσοχή στους συνδέσμους και η ασφαλής διαχείριση λογαριασμών αποτελούν, επομένως, ουσιαστικά εργαλεία προστασίας για κάθε χρήστη iPhone.


